Tag: governance

  • Nvidia sotto inchiesta: il CEO Jensen Huang e la controversa relazione extraconiugale

    Nvidia sotto inchiesta: il CEO Jensen Huang e la controversa relazione extraconiugale

    In Breve

    Qual è il motivo dell'indagine interna di Nvidia?
    L'indagine è stata avviata dopo che il CEO Jensen Huang ha ammesso una relazione extraconiugale con Alice Huang, sospettata di spionaggio.
    Cosa hanno dichiarato le autorità di Nvidia riguardo alla sicurezza nazionale?
    Il board ha dichiarato di non avere motivo di ritenere che la sicurezza nazionale o i segreti di Nvidia siano stati compromessi.
    Quali sono le implicazioni legali per Nvidia?
    Gli azionisti hanno già depositato una proposta di class action contro Nvidia e Huang per aver fuorviato gli investitori.

    Nvidia ha avviato un’indagine interna dopo che il CEO Jensen Huang ha rivelato di avere una relazione extraconiugale con Alice Huang, una persona che le autorità di intelligence statunitensi sospettano possa aver spiato per la Cina. Il consiglio di amministrazione dell’azienda ha incaricato lo studio legale Wachtell, Lipton, Rosen & Katz di condurre l’accertamento, mentre le azioni di Nvidia hanno subito un calo significativo, scendendo del 4% lunedì e del 5,47% martedì, per un totale di circa il 9,5% in due giorni. Nonostante ciò, il board ha dichiarato di non avere «motivo di ritenere che la sicurezza nazionale o i segreti di NVIDIA siano stati compromessi».

    Due esperti di corporate governance hanno sottolineato che non esistono precedenti chiari per un caso che combini una relazione extraconiugale con potenziali compromessi di sicurezza nazionale. L’esito dell’indagine dipenderà da fatti che devono ancora essere accertati, in particolare riguardo a cosa Alice Huang possa aver ottenuto e a cosa Jensen Huang fosse a conoscenza e quando. Tra le linee di indagine indicate ci sono la possibile violazione della legge, eventuali infrazioni delle politiche interne di Nvidia e se il consiglio sia stato fuorviato o tenuto all’oscuro delle informazioni.

    È emerso che Huang aveva assunto un’agenzia di pubbliche relazioni nota per gestire scandali sessuali circa un anno prima dell’apertura del caso, il che ha sollevato ulteriori interrogativi sulla gestione della situazione.

    Sotto il profilo legale, si prevede un’azione da parte degli azionisti: è già stata depositata una proposta di class action che accusa Nvidia e Huang di aver fuorviato gli investitori nascondendo la relazione e descrivendo come «routine» i rapporti con il precedente datore di lavoro di Alice Huang. I reclami per cattiva gestione (derivative suit) sono più difficili da sostenere nel Delaware e richiedono di dimostrare che il consiglio sia incapace di affrontare il problema, un aspetto complicato dall’annuncio di un’indagine guidata da membri del board definiti indipendenti con consulenza esterna.

    Altri aspetti di governance richiamati dagli esperti includono la struttura operativa piatta dell’azienda, con oltre 60 report diretti al CEO, l’assenza apparente di un piano di successione e la presenza in azienda dei figli di Huang, Spencer e Madison, e del genero Nico Caprez. Questi elementi sono stati valutati come problemi di «igiene societaria» e di potenziale nepotismo. Diversamente, la società non adotta azioni con doppia classe di voto e Huang possiede circa il 3,6% del capitale, una circostanza che, secondo gli osservatori, rende più agevole per il board esercitare opzioni rispetto a una situazione di controllo azionario concentrato. Molto dipenderà ora dagli esiti dell’indagine e da fatti al momento non pubblici.
  • Milano in corsa per ospitare l’agenzia ONU sulla governance dell’intelligenza artificiale

    Milano in corsa per ospitare l’agenzia ONU sulla governance dell’intelligenza artificiale

    In Breve

    Qual è l'obiettivo della candidatura di Milano?
    Milano si candida per ospitare un'agenzia ONU dedicata alla governance dell'intelligenza artificiale.
    Chi sostiene la candidatura di Milano?
    La candidatura è sostenuta da istituzioni, imprese e centri di ricerca, tra cui Assolombarda e Confcommercio.
    Qual è il ruolo previsto per l'agenzia ONU?
    L'agenzia avrà il compito di guidare lo sviluppo dell'intelligenza artificiale e garantire il controllo umano sui sistemi.

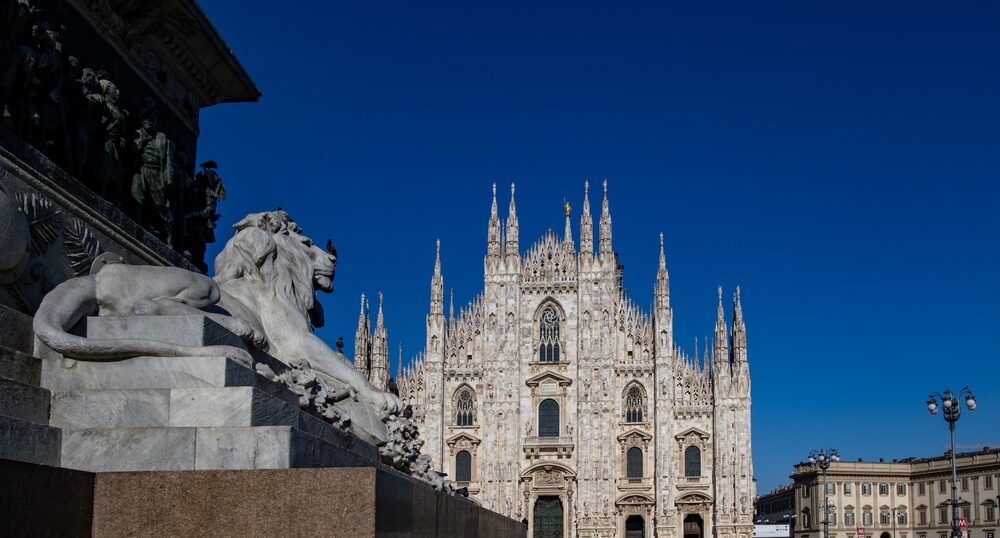
    Milano ha ufficialmente avviato la sua candidatura per ospitare la sede di un’agenzia delle Nazioni Unite dedicata alla governance dell’intelligenza artificiale. L’annuncio è stato fatto durante un incontro che si è tenuto il 9 novembre a Palazzo Turati, dove una vasta rappresentanza di istituzioni, imprese e centri di ricerca si è riunita per sostenere la proposta.

    La candidatura è stata formulata dall’American Chamber of Commerce in Italy, da Assolombarda e da Confcommercio Milano Lodi Monza Brianza, e presentata con un manifesto il 12 ottobre. L’incontro ha visto l’adesione unanime di rappresentanti di vari settori, tra cui le imprese industriali e commerciali, i centri di ricerca scientifici e umanistici, oltre ai rappresentanti della regione e del comune. Tra i sostenitori della proposta, il presidente del Senato Ignazio La Russa e il sottosegretario Alessio Butti hanno portato messaggi di appoggio da parte del parlamento e del governo.

    È prevista a breve l’introduzione di una mozione parlamentare che coinvolgerà tutti i partiti, avviando così la procedura per ufficializzare la candidatura italiana. Successivamente, la proposta dovrà essere presentata all’ONU con il supporto del governo italiano e della Commissione europea. Silvio Savarese, Chief Scientist di Salesforce AI Research e membro del Panel scientifico internazionale indipendente delle Nazioni Unite sull’intelligenza artificiale, ha sottolineato l’importanza di questo passo.

    I promotori della candidatura intendono che l’agenzia abbia il compito di fornire una direzione chiara allo sviluppo dell’intelligenza artificiale, affrontando le sfide legate all’impatto della tecnologia sul lavoro, sulla produzione e sulla vita quotidiana, e garantendo il mantenimento del controllo umano sui sistemi. Alvise Biffi, presidente di Assolombarda, ha dichiarato: “È fondamentale che l’agenzia lavori per un uso responsabile dell’intelligenza artificiale”.

    Giuseppe Riva, direttore dello Humane Technology Lab dell’Università Cattolica del Sacro Cuore, ha messo in guardia sul rischio che il capitale cognitivo si disperda se gli esseri umani delegano il pensiero alle macchine, avvertendo che ciò potrebbe avere effetti negativi sia per le persone sia per la competitività delle imprese.

    Il dibattito internazionale sulla governance dell’intelligenza artificiale presenta posizioni diverse: i grandi produttori avvertono dei rischi legati a sviluppi incontrollati, mentre alcuni propongono forme di autoregolamentazione. In sede ONU, si tende a favorire la creazione di punti di riferimento indipendenti per valutare la qualità e i rischi dei modelli di intelligenza artificiale. In questo contesto, Milano si propone di contribuire attivamente al confronto globale.

  • Sovereign AI: La Governance oltre la Localizzazione dei Dati

    Sovereign AI: La Governance oltre la Localizzazione dei Dati

    In Breve

    Cosa significa Sovereign AI?
    Sovereign AI si riferisce al controllo delle capacità AI di un'organizzazione, oltre alla localizzazione fisica dei dati.
    Quali sono le sfide della governance dei dati?
    Le sfide includono la proprietà dei dati, la provenienza dei set di addestramento e la responsabilità per i trasferimenti transfrontalieri.
    Come si garantisce la sicurezza dei dati nell'AI?
    Attraverso controlli tecnici, politiche di accesso e formazione per evitare il riutilizzo non autorizzato dei dati.

    Il concetto di Sovereign AI si estende oltre la mera localizzazione fisica dei dati, ponendo l’accento su chi controlla le capacità di intelligenza artificiale all’interno di un’organizzazione o di una regione. Con l’espansione dell’uso dell’AI da progetti pilota a implementazioni su larga scala, emergono interrogativi cruciali riguardo alla proprietà dei dati, alla provenienza dei set di addestramento e alla responsabilità per i trasferimenti transfrontalieri.

    La valutazione della sovranità richiede un’analisi dettagliata delle infrastrutture, considerando i data center multi-cloud, i movimenti automatici dei carichi di lavoro e le infrastrutture edge. È fondamentale chiarire chi possiede i dati e i modelli, chi decide dove vengono eseguiti i lavori di addestramento e se l’automazione può essere soggetta a vincoli di localizzazione o all’uso di specifici dataset.

    Un quadro di governance robusto è essenziale per identificare fonti fidate, stabilire processi di approvazione e garantire responsabilità organizzative. Inoltre, è necessario mantenere tracce auditable sull’origine e sull’utilizzo dei dati, nonché sulle autorizzazioni ottenute.

    La sovranità operativa implica la continuità delle attività anche in presenza di shock commerciali, geopolitici o tecnologici. È cruciale gestire i rischi legati alla concentrazione di fornitori e alla catena di fornitura. L’adozione di standard aperti e la standardizzazione formale possono favorire l’interoperabilità, riducendo il rischio di lock-in e facilitando il trasferimento dei carichi di lavoro tra diverse tecnologie e fornitori.

    I controlli tecnici e operativi, come accessi privilegiati documentati e limitati, cifratura, logging e isolamento dei workload, devono essere integrati da politiche e formazione per garantire che dati, modelli e output non vengano riutilizzati o incorporati in addestramenti di terze parti senza il consenso esplicito.

    Un esempio pratico di approccio integrato è rappresentato da una piattaforma europea che ospita infrastrutture in data center nordici. Questa piattaforma consente la configurazione di hardware e software in conformità ai requisiti normativi e operativi, offrendo strumenti come macchine virtuali confidenziali e ambienti di esecuzione attendibili. Inoltre, garantisce cifratura della memoria CPU/GPU e protezioni per i dati sia in transito che a riposo.

    In sintesi, la sovranità dell’AI si costruisce attraverso l’integrazione di governance, sicurezza e controllo normativo lungo tutto il ciclo di vita dei sistemi. Non si limita alla sola misura della posizione fisica dei dati; la dimostrazione pratica di questi controlli diventa un criterio centrale di valutazione, accanto a prestazioni, scalabilità e costo.

  • La Valorizzazione dei Dati: Trattare i Dati come un Asset Strategico

    La Valorizzazione dei Dati: Trattare i Dati come un Asset Strategico

    In Breve

    Cosa significa trattare i dati come un asset?
    Significa riconoscere i dati come beni strategici da gestire e valorizzare.
    Quali sono le quattro domande chiave nella gestione dei dati?
    Perimetro informativo, utilizzo, responsabilità e meccanismo di verifica.
    Come può il Data Asset Register aiutare le organizzazioni?
    Fornisce una rappresentazione uniforme dei dati, facilitando transazioni e verifiche.

    La Valorizzazione dei Dati: Trattare i Dati come un Asset Strategico

    Un nuovo framework sviluppato sull’Isola di Man ha come obiettivo quello di creare una base statutaria per riconoscere i dati come un asset. Questo approccio innovativo, attualmente in fase di attuazione, offre un’opportunità unica per le organizzazioni di gestire i propri dati in modo più efficace e strategico.

    Le Quattro Questioni Fondamentali

    Trattare i dati come un asset implica rispondere a quattro domande chiave:

    1. Qual è il perimetro esatto dell’insieme informativo? È fondamentale definire quali informazioni sono incluse, il periodo di riferimento, le fonti utilizzate e il metodo di produzione dei dati.
    2. Chi può utilizzare i dati e con quali limiti? È necessario stabilire chi ha accesso ai dati e quali restrizioni si applicano.
    3. Chi è responsabile della gestione dei dati? Identificare il soggetto responsabile è cruciale per garantire una governance adeguata.
    4. Qual è il meccanismo di verifica per terzi? È importante permettere a terzi di verificare lo stato di assurance senza avere accesso diretto ai dati.

    Il Valore Commerciale dei Dati

    Il valore commerciale dei dati non dipende solo dal contenuto informativo, ma anche dalle regole che ne disciplinano l’uso. Aspetti come la provenienza, i permessi, i requisiti di qualità e i vincoli sono spesso distribuiti tra contratti, policy e registri interni. È essenziale collegare queste informazioni in modo coerente all’asset.

    Il Data Asset Register

    Il framework prevede la creazione di un Data Asset Register, un registro che documenta l’identità dell’asset, la sua provenienza, i diritti, le autorizzazioni, le responsabilità e i metodi di verifica. Questo registro non conserva il dataset sottostante, ma fornisce una rappresentazione uniforme che riduce l’attrito nelle transazioni basate sui dati.

    Facilitare la Valutazione e la Condivisione dei Dati

    Questa maggiore certezza non crea valore ex novo, ma facilita la valutazione, la licenza, la condivisione, il finanziamento e lo sviluppo di prodotti data-driven. Le organizzazioni possono così rendere più agevole la verifica per investitori, finanziatori o licenziatari, che spesso devono ricostruire la provenienza e i diritti da documenti frammentati.

    La Crescente Domanda di Dati di Qualità

    Con l’aumento della domanda di dati di qualità e il crescente scrutinio sul loro utilizzo, le organizzazioni che dimostrano chiaramente cosa possiedono, da dove proviene, quali diritti vi si applicano e come sono governati saranno in una posizione migliore per sfruttarne il valore. Questo approccio non solo migliora la trasparenza, ma anche la fiducia nel mercato dei dati.

    Conclusioni

    Trattare i dati come un asset strategico rappresenta un passo importante verso una gestione più responsabile e redditizia delle informazioni. Con il framework dell’Isola di Man, le organizzazioni hanno l’opportunità di migliorare la loro governance dei dati e di posizionarsi favorevolmente in un mercato sempre più competitivo.

  • Riconoscimento Facciale: Un Controllo Necessario Oltre la Polizia

    Riconoscimento Facciale: Un Controllo Necessario Oltre la Polizia

    In Breve

    Qual è l'uso principale del riconoscimento facciale nel Regno Unito?
    Il riconoscimento facciale è principalmente utilizzato dalla polizia, ma sta crescendo anche nel settore privato.
    Quali sono le preoccupazioni principali riguardo al riconoscimento facciale?
    Le preoccupazioni principali riguardano la privacy, l'accuratezza e la governance dei dati biometrici.
    Come può essere garantita la trasparenza nell'uso del riconoscimento facciale?
    È essenziale adottare approcci di privacy-by-design e garantire chiarezza sulle finalità e sul trattamento dei dati.

    La tecnologia di riconoscimento facciale sta guadagnando sempre più terreno nel Regno Unito, attirando l’attenzione dei media principalmente per i suoi impieghi da parte delle forze di polizia. Tuttavia, un aspetto cruciale che merita attenzione è l’uso crescente di questa tecnologia nel settore privato, un fenomeno che solleva interrogativi significativi in merito a privacy, accuratezza ed efficacia.

    Un sondaggio condotto su 2.000 adulti nel Regno Unito ha rivelato che il supporto per l’uso della tecnologia da parte della polizia è superiore rispetto a quello per il suo impiego nei punti vendita. Questa differenza di accettazione pubblica è influenzata dal contesto in cui viene utilizzata la tecnologia. Mentre le operazioni di riconoscimento facciale da parte della polizia sono spesso accompagnate da avvisi e veicoli segnalati, il suo uso nel commercio può risultare meno evidente e comprensibile, creando preoccupazioni riguardo alla conservazione delle immagini facciali.

    Oltre all’accuratezza, la governance della tecnologia di riconoscimento facciale è fondamentale per guadagnare la fiducia del pubblico. Le modalità di raccolta, trattamento e conservazione dei dati biometrici sono aspetti che influiscono sulla percezione pubblica tanto quanto le prestazioni tecniche della tecnologia stessa. Attualmente, il quadro normativo nel Regno Unito è frammentato, basato su diverse normative come il Data Protection Act e la Human Rights Act. Inoltre, il regolamento dell’Unione Europea sull’intelligenza artificiale, che entrerà in vigore nel 2027, impone requisiti specifici per l’identificazione biometrica.

    Nonostante le recenti consultazioni governative si siano concentrate principalmente sull’uso della tecnologia da parte delle forze di polizia, è essenziale estendere il dibattito anche agli impieghi nel settore privato. L’organo di vigilanza indipendente ha già pubblicato riscontri sull’uso della tecnologia da parte della polizia, ma è necessario un approccio più ampio che includa anche le pratiche commerciali.

    Un uso responsabile del riconoscimento facciale dovrebbe essere caratterizzato da trasparenza sulle finalità e sul trattamento dei dati. È fondamentale adottare approcci di privacy-by-design, che riducano la necessità di archiviare immagini, e garantire che vengano raccolti e conservati solo i dati strettamente necessari. Inoltre, è cruciale stabilire periodi di retention chiari e procedure di sicurezza robuste, con accessi limitati e tracciati.

    La formazione adeguata per gli operatori e procedure efficienti di risposta in caso di violazioni sono altrettanto importanti. La tecnologia di riconoscimento facciale dovrebbe supportare la valutazione umana, piuttosto che sostituirla, trattando i risultati come segnalazioni da verificare.

    La riorganizzazione delle responsabilità governative offre un’opportunità per sviluppare un approccio coerente che coinvolga ministeri, autorità di regolazione e il settore privato. Un quadro normativo più chiaro potrebbe fornire certezze operative alle imprese e aumentare la fiducia del pubblico nel trattamento dei dati biometrici.

    La questione non è se adottare o vietare la tecnologia di riconoscimento facciale, ma come sfruttarne i benefici mantenendo trasparenza, proporzionalità, accuratezza e sicurezza. Solo così sarà possibile garantire un uso etico e responsabile di questa tecnologia nel futuro.

  • Italia: fiducia nell’Intelligenza Artificiale e sfide nella governance

    Italia: fiducia nell’Intelligenza Artificiale e sfide nella governance

    In Breve

    Qual è il livello di fiducia nell'AI in Italia?
    L'indice di fiducia nell'AI in Italia è di 72,9 punti.
    Qual è il principale problema nella governance dell'AI in Italia?
    Le criticità principali riguardano la trasparenza e la spiegabilità dei sistemi AI.
    Quante organizzazioni italiane riportano un ritorno economico elevato dai progetti AI?
    Solo il 18,7% delle organizzazioni italiane dichiara un ritorno economico elevato dai progetti AI.

    Nel 2026, l’Italia si distingue in Europa per il suo elevato livello di fiducia nei sistemi di intelligenza artificiale (AI), ma allo stesso tempo presenta significative carenze nella governance di tali tecnologie. L’indice di fiducia si attesta a 72,9 punti, mentre l’indice di affidabilità è fermo a 58,8 punti. Questo porta a un divario di 14,1 punti, il più ampio del continente, sebbene si sia ridotto rispetto ai 18,4 punti dell’anno precedente. Solo il 18,7% delle organizzazioni italiane riporta un ritorno economico elevato dai progetti di AI.

    Questa discrepanza tra aspettative e capacità operative mette in evidenza le criticità legate alla trasparenza, alla spiegabilità e alla conformità normativa dei sistemi impiegati. Sebbene siano stati registrati miglioramenti in aree come accountability, governance dei modelli e qualità dei dati, tutte le dimensioni analizzate rimangono al di sotto dei benchmark globali. Questo ha un impatto diretto sulla redditività dei progetti digitali; le organizzazioni che adottano pratiche consolidate di intelligenza artificiale affidabile hanno una probabilità significativamente superiore di ottenere ritorni economici rilevanti rispetto alla media di mercato.

    Le principali problematiche riscontrate negli output generati dai sistemi AI includono la mancanza di chiarezza nelle risposte (37,7%), la carenza di contesto (26,4%), preoccupazioni sulla sicurezza degli output (14,2%), inesattezze fattuali (13,2%) e il rischio di bias (8,5%). Inoltre, la frammentazione delle basi dati è un fattore di rallentamento significativo, con un aumento quasi triplicato delle imprese che gestiscono le informazioni in silos nell’ultimo anno. Solo una minoranza delle aziende adotta controlli automatizzati di qualità su ogni progetto algoritmico.

    Superare questo squilibrio tra adozione e governance è considerato un passo fondamentale per trasformare l’adozione tecnologica in un vantaggio competitivo misurabile. La crescita futura della produttività non dovrebbe dipendere esclusivamente dalla sperimentazione dei modelli, ma richiede un consolidamento strutturale dei processi di controllo, audit e trasparenza.

  • L’intelligenza artificiale come modello di business: opportunità e sfide nella governance

    L’intelligenza artificiale come modello di business: opportunità e sfide nella governance

    In Breve

    Qual è il ruolo dell'AI nei modelli di business attuali?
    L'AI sta diventando una componente centrale, trasformando i modelli di business delle aziende.
    Quali sono le principali sfide legate all'adozione dell'AI?
    La governance, la sicurezza e la responsabilità sono le principali sfide da affrontare.
    Quanto ha risparmiato IBM grazie all'AI?
    IBM ha riportato risparmi stimati di circa 5,5 miliardi di dollari in produttività ed efficienza.

    L’intelligenza artificiale come modello di business: opportunità e sfide nella governance

    L’intelligenza artificiale (AI) sta rapidamente emergendo come una componente fondamentale nel modello di business delle aziende moderne. Durante un recente evento a Londra, IBM ha presentato una ricerca che evidenzia come l’80% delle aziende intervistate abbia affrontato un incidente legato all’AI a livello di consiglio di amministrazione. Tuttavia, solo il 40% di queste aziende è riuscito a tradurre tali eventi in nuovi investimenti in governance o in politiche consolidate.

    Ana Paula Assis, Senior Vice President e Chair per IBM EMEA e APAC, ha sottolineato l’importanza di fornire risposte adeguate a questioni cruciali come sicurezza, accountability e responsabilità. Secondo Assis, senza un approccio chiaro a questi aspetti, sarà difficile scalare l’AI nel contesto aziendale, specialmente nei settori altamente regolamentati. L’AI deve essere vista come un abilitatore dell’innovazione piuttosto che un ostacolo alla sua adozione.

    IBM ha riportato risparmi stimati di circa 5,5 miliardi di dollari grazie a miglioramenti in produttività ed efficienza, risorse che sono state riallocate verso ricerca e innovazione. Tuttavia, la vera sfida per le organizzazioni è dotarsi di strumenti, processi e metodologie che consentano di monitorare e governare l’AI, mantenendo al contempo la fiducia dei clienti.

    Assis ha riassunto il cambiamento in atto affermando che «l’AI non sta più solo supportando il business: è diventata il modello di business». Le aziende che avanzano non si limitano ad aggiungere capacità di AI, ma ripensano i loro sistemi, decisioni e processi in un’ottica di integrazione con l’AI.

    In conclusione, mentre l’intelligenza artificiale offre opportunità senza precedenti per le aziende, è fondamentale affrontare le sfide legate alla governance per garantire un’adozione responsabile e sostenibile. Solo così le imprese potranno sfruttare appieno il potenziale dell’AI, trasformandola in un vero e proprio motore di innovazione.

  • Automattic: Dimissioni inaspettate per l’interim CFO Jeremy Klaperman

    Automattic: Dimissioni inaspettate per l’interim CFO Jeremy Klaperman

    In Breve

    Chi è Jeremy Klaperman?
    Jeremy Klaperman è stato interim CFO di Automattic per meno di un mese.
    Perché ha lasciato Automattic?
    Non è stato specificato il motivo delle dimissioni di Klaperman.
    Chi ha sostituito Klaperman?
    Non è stata annunciata alcuna sostituzione permanente per il ruolo di CFO.

    Jeremy Klaperman ha abbandonato la carica di interim chief financial officer di Automattic dopo meno di un mese dal suo insediamento. La sua nomina era avvenuta in un contesto di crisi di governance che aveva portato alle dimissioni o al licenziamento dell’intero consiglio di amministrazione della società madre di WordPress.com.

    L’azienda ha confermato l’uscita di Klaperman attraverso una dichiarazione della direttrice della comunicazione, Megan Fox, la quale ha espresso gratitudine per la leadership dell’ex CFO: “Automattic sarà sempre grata per la leadership di Jeremy Klaperman. Gli auguriamo il meglio per la sua prossima esperienza.” Prima di assumere l’incarico ad interim, Klaperman ricopriva il ruolo di CFO dell’unità business VIP Enterprise di Automattic.

    La sua nomina era avvenuta in un periodo di grande turbolenza per l’azienda, dopo che il precedente CFO, Mark Davies, era stato sostituito. Davies era diventato CFO di Automattic dopo che il consiglio aveva votato per mettere il CEO Matt Mullenweg in aspettativa a settembre. Tuttavia, solo 33 ore dopo, Mullenweg aveva ripreso il suo ruolo di CEO e il consiglio era stato completamente rinnovato.

    Insieme a Klaperman, anche il chief legal officer, Andy Missan, aveva lasciato l’azienda, con entrambi gli esecutivi che avevano firmato accordi di buonuscita reciproci durante il breve periodo di aspettativa di Mullenweg. Il nuovo consiglio di amministrazione, annunciato a fine settembre, include nomi noti come lo scrittore Hugh Howey e i cofondatori di IRL, Henry Khachatryan e Krutal Desai, oltre all’autrice Amy Chan.

    Non è stato specificato il motivo delle dimissioni di Klaperman; tuttavia, si è appreso che l’uscita è avvenuta dopo un ritorno al suo precedente incarico nell’unità VIP. L’azienda non ha fornito ulteriori dettagli in merito. In occasione della nomina di Klaperman, Mullenweg aveva espresso “100% di fiducia” nella posizione finanziaria e nella liquidità dell’azienda, ma al momento non è stata annunciata alcuna sostituzione permanente per il ruolo di CFO.

  • La Prima Conferenza Nazionale Polare: Un Appuntamento Cruciale per il Futuro del Clima e della Governance

    La Prima Conferenza Nazionale Polare: Un Appuntamento Cruciale per il Futuro del Clima e della Governance

    In Breve

    Quando si svolge la Prima Conferenza Nazionale Polare?
    La conferenza si svolge dal 5 al 7 ottobre 2026 a Roma.
    Qual è l'obiettivo principale della conferenza?
    L'obiettivo è discutere dei mutamenti climatici e delle dinamiche geopolitiche nelle regioni polari.
    Chi partecipa all'evento?
    Partecipano scienziati e rappresentanti delle istituzioni italiane.

    Dal 5 al 7 ottobre 2026, la sede centrale del Consiglio Nazionale delle Ricerche (CNR) a Roma accoglierà la Prima Conferenza Nazionale Polare, intitolata ‘Poli di conoscenza: dalle terre estreme alle sfide globali’. Questo evento, promosso e coordinato dal CNR in collaborazione con ENEA, INGV e OGS, riunisce la comunità scientifica italiana impegnata nello studio delle regioni polari e degli ambienti estremi.

    La conferenza si propone di affrontare temi cruciali come i mutamenti climatici, le trasformazioni ambientali, le innovazioni tecnologiche e le dinamiche geopolitiche legate all’Artico, all’Antartide e al Terzo Polo, ossia l’area glaciale di alta quota tra Himalaya, Karakorum e Altopiano del Tibet. I partecipanti lavoreranno per definire il rapporto tra ricerca e processi decisionali di governance, con l’obiettivo di valutare l’impegno dell’Italia nel Sistema del Trattato Antartico e il ruolo del Paese come osservatore nelle dinamiche artiche.

    Particolare attenzione sarà dedicata agli aspetti di sicurezza e agli interessi strategici e commerciali che emergono da queste regioni estreme. La conferenza si concluderà con la stesura di un documento di sintesi condiviso, che fornirà indirizzi per le future strategie nazionali e internazionali, in continuità con la Strategia nazionale per l’Artico, sottoscritta nel gennaio 2026.

    Le rappresentanze dei Ministeri degli Affari Esteri e della Cooperazione Internazionale, della Difesa e dell’Università e della Ricerca sono state invitate a partecipare alla sessione plenaria conclusiva del 7 ottobre, sottolineando l’importanza di un approccio integrato e multidisciplinare per affrontare le sfide globali legate ai cambiamenti climatici e alla governance delle regioni polari.

  • L’Intelligenza Artificiale nella Sicurezza: Rischi e Opportunità di Governance

    L’Intelligenza Artificiale nella Sicurezza: Rischi e Opportunità di Governance

    In Breve

    Qual è il rischio principale nell'uso di agenti AI per la sicurezza?
    Il rischio principale è che le attestazioni di sicurezza riflettano solo un'apparenza di controllo, non la loro reale efficacia.
    Quanto tempo dedicano le organizzazioni alla compliance?
    Le organizzazioni nel Regno Unito segnalano circa 12 settimane all'anno dedicate a compiti di compliance.
    Quali misure sono necessarie per una governance efficace degli agenti AI?
    È necessaria una visibilità continua, un inventario dei sistemi AI e una supervisione umana significativa.

    Negli ultimi anni, le organizzazioni hanno iniziato a integrare agenti di Intelligenza Artificiale (AI) nei loro sistemi di sicurezza, ma la governance di queste tecnologie non è riuscita a tenere il passo con la loro rapida adozione. Questo ha portato a un rischio crescente: le attestazioni di sicurezza fornite dagli agenti AI potrebbero riflettere solo un’apparenza di controllo, piuttosto che la loro reale efficacia.

    Secondo recenti studi, oltre il 50% dei responsabili della sicurezza nel Regno Unito ritiene che le minacce guidate dall’AI si evolvano più rapidamente di quanto i team possano rispondere. Inoltre, l’80% di questi professionisti dichiara di utilizzare o pianificare l’uso di agenti AI nelle loro strategie di sicurezza. Tuttavia, mentre l’adozione dell’AI è in crescita, il lavoro di compliance rimane prevalentemente manuale. Le organizzazioni britanniche segnalano di dedicare circa 12 settimane all’anno a compiti di compliance e ulteriori 9 settimane a revisioni dei fornitori.

    Per affrontare questo divario tra adozione e governance, è fondamentale implementare una visibilità e un governo continui. Ciò include la creazione di un inventario completo dei sistemi AI e delle API utilizzate, l’identificazione dell’AI integrata nei servizi SaaS e il monitoraggio della cosiddetta “shadow AI”. Ogni agente deve essere trattato come un nuovo attore con una propria identità, accessi limitati e senza account di servizio condivisi con privilegi estesi.

    Prima di implementare un agente AI, è essenziale definire chiaramente quali dati può accedere, quali informazioni può visualizzare e dove è necessaria l’approvazione umana. Operazioni critiche come modifiche agli accessi, cancellazioni di dati o trasferimenti di fondi devono sempre essere soggette a supervisione umana significativa. I controlli devono essere applicati in modo continuo attraverso meccanismi runtime, come il principio del least-privilege, permessi just-in-time, segmentazione e interruttori di emergenza, per contenere il raggio d’azione in caso di errore.

    In un contesto di crescente pressione normativa, come il Cyber Security and Resilience Bill e le regole di operational resilience della FCA, esiste il rischio che la compliance si trasformi in un semplice “security theatre”. L’automazione, se non gestita correttamente, può accelerare questo fenomeno, specialmente se rimane focalizzata su checklist statiche.

    La soluzione proposta è quella di spostare l’obiettivo della compliance, rendendola una conseguenza di pratiche di sicurezza efficaci e dinamiche. È necessario armonizzare segnali di rischio, controlli e evidenze in tempo reale. L’AI, pur rappresentando un nuovo fattore di rischio, può anche essere uno strumento utile per gestire altri rischi. Programmi di governance efficaci possono semplificare il percorso approvato rispetto a quello in ombra, mantenendo la supervisione umana dove è più critica. Gli agenti AI devono essere in grado di documentare cosa hanno accesso, il motivo e chi ha autorizzato le loro azioni.